Domain vayp.de kaufen?
Wir ziehen mit dem Projekt
vayp.de um.
Sind Sie am Kauf der Domain
vayp.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vayp.de kaufen?
Wie oft Coil wechseln E Zigarette?
"Die Häufigkeit, mit der du die Coil in deiner E-Zigarette wechseln musst, hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art des Liquids, das du verwendest, und wie oft du dampfst. Im Allgemeinen wird empfohlen, die Coil alle 1-2 Wochen auszutauschen, um eine gute Dampfqualität und Geschmack zu gewährleisten. Wenn du jedoch feststellst, dass der Geschmack deines Liquids sich verändert oder die Dampfproduktion abnimmt, könnte es Zeit sein, die Coil zu wechseln. Es ist wichtig, regelmäßig die Coil zu überprüfen und bei Bedarf auszutauschen, um ein optimales Dampferlebnis zu erhalten." **
Wie oft Verdampfer wechseln E Zigarette?
"Wie oft Verdampfer wechseln E Zigarette?" ist eine häufig gestellte Frage unter E-Zigaretten-Nutzern. Die Häufigkeit des Wechsels hängt von verschiedenen Faktoren ab, wie zum Beispiel der Nutzungshäufigkeit, der Art des Liquids und der Leistung des Verdampfers. Im Allgemeinen wird empfohlen, den Verdampfer alle 1-4 Wochen zu wechseln, um eine optimale Dampfqualität und Geschmackserlebnis zu gewährleisten. Es ist wichtig, den Verdampfer regelmäßig zu reinigen und auf Verschleißerscheinungen zu achten, um die Lebensdauer der E-Zigarette zu verlängern. Letztendlich sollte jeder Nutzer die Wechselintervalle individuell anpassen, um die beste Performance seiner E-Zigarette zu gewährleisten. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
ePearl Prozessor | Revitalisierung, Optimierung & E-Smog SchutzePearl | Revitalisierung, Optimierung, Entstörung & Schutz vor E-Smog mit spezieller Optimierung für elektrische Küchengeräte Unser ePearl Prozessor basiert auf dem EO#5 von wiharmony mit einem speziellen Leistungsupgrade für Lebensmittel- und Wasser verarbeitende Haushaltsgeräte, wie Mixer, Entsafter, Dörrgeräte, Wasseraufbereitungsanlagen, Ionisierer, etc.. Der ePearl Prozessor wurde exklusiv von wiharmony für GrünePerlen entwickelt Sein primäres und anspruchsvolles Einsatzgebiet ist die umfassende Restrukturierung und Revitalisierung von Lebensmitteln und Wasser/Getränken, die mit elektrisch betriebenen Geräten (Mixer, Juicer, Ionisierer, u.a.) verarbeitet werden. Darüber hinaus neutralisiert der ePearl auch zuverlässig und dauerhaft die schädlichen Auswirkungen des Elektrosmog, der vom jeweiligen Haushalts- bzw. Kommunikationsgerät ausgeht. Durch die jeweiligen Verarbeitungsprozesse sowie der von Haushaltsgeräten erzeugten elektromagnetischen Strahlung kann die molekulare Struk...97,00 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
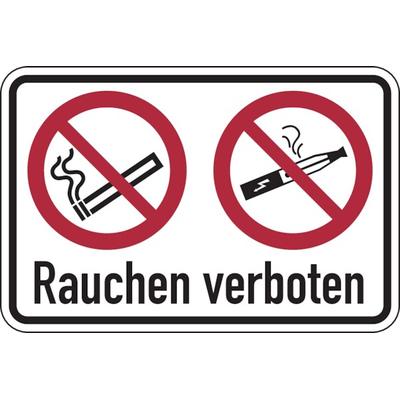
Aufkleber Verbotsschild, Kombischild, Zigarette/E-Zigarette, Rauchen verboten, praxisbewährt - 150 x 100 mm Folie selbstklebendVerbotsschild, Kombischild, Zigarette/E-Zigarette, Rauchen verboten, praxisbewährt - 150 x 100 mm Folie selbstklebend Verbotsschild, Kombischild Rauchen und E-Zigarette rauchen verboten Eigenschaften: Material: Folie selbstklebend Maße: 100 x 150 mm...3,97 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Spitzbart, Michael: Schutz vor DemenzSchutz vor Demenz , Das Gehirn gesund und vital erhalten , Anlasser verstärkt > Autoelektrik , Auflage: 3. Auflage, Erscheinungsjahr: 20240611, Produktform: Kartoniert, Autoren: Spitzbart, Michael, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 174, Keyword: Altern; Alzheimer; Antidementiva; Antidementivum; Demenz; Demenzerkrankung; Gehirn; Gehirnzellen; Geistiger Verfall; Hirnfunktion; Kohärenzgefühl; Verstand; Warnsignal, Fachschema: Alzheimer Krankheit~Demenz~Gesundheit (psychologisch), Fachkategorie: Alzheimer und Demenz~Umgang mit / Ratgeber zu Problemen der geistigen Gesundheit, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 212, Breite: 138, Höhe: 20, Gewicht: 259, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Was bedeutet Coil bei einer E Zigarette?
Was bedeutet Coil bei einer E Zigarette? Eine Coil ist ein Heizelement, das sich im Verdampferkopf befindet und für die Verdampfung des E-Liquids verantwortlich ist. Sie besteht meist aus einem Draht, der um eine Watte gewickelt ist. Die Coil wird durch die Batterie der E Zigarette erhitzt, um das E-Liquid zu verdampfen und Dampf zu erzeugen. Die Leistung und Widerstandsfähigkeit der Coil beeinflussen maßgeblich den Geschmack, die Dampfproduktion und die Haltbarkeit der E Zigarette. Es gibt verschiedene Arten von Coils, die je nach Vorlieben und Bedürfnissen ausgewählt werden können. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **


Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ePearl Prozessor | Revitalisierung, Optimierung & E-Smog SchutzePearl | Revitalisierung, Optimierung, Entstörung & Schutz vor E-Smog mit spezieller Optimierung für elektrische Küchengeräte Unser ePearl Prozessor basiert auf dem EO#5 von wiharmony mit einem speziellen Leistungsupgrade für Lebensmittel- und Wasser verarbeitende Haushaltsgeräte, wie Mixer, Entsafter, Dörrgeräte, Wasseraufbereitungsanlagen, Ionisierer, etc.. Der ePearl Prozessor wurde exklusiv von wiharmony für GrünePerlen entwickelt Sein primäres und anspruchsvolles Einsatzgebiet ist die umfassende Restrukturierung und Revitalisierung von Lebensmitteln und Wasser/Getränken, die mit elektrisch betriebenen Geräten (Mixer, Juicer, Ionisierer, u.a.) verarbeitet werden. Darüber hinaus neutralisiert der ePearl auch zuverlässig und dauerhaft die schädlichen Auswirkungen des Elektrosmog, der vom jeweiligen Haushalts- bzw. Kommunikationsgerät ausgeht. Durch die jeweiligen Verarbeitungsprozesse sowie der von Haushaltsgeräten erzeugten elektromagnetischen Strahlung kann die molekulare Struk...97,00 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
Wie oft Coil wechseln E Zigarette?
"Die Häufigkeit, mit der du die Coil in deiner E-Zigarette wechseln musst, hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art des Liquids, das du verwendest, und wie oft du dampfst. Im Allgemeinen wird empfohlen, die Coil alle 1-2 Wochen auszutauschen, um eine gute Dampfqualität und Geschmack zu gewährleisten. Wenn du jedoch feststellst, dass der Geschmack deines Liquids sich verändert oder die Dampfproduktion abnimmt, könnte es Zeit sein, die Coil zu wechseln. Es ist wichtig, regelmäßig die Coil zu überprüfen und bei Bedarf auszutauschen, um ein optimales Dampferlebnis zu erhalten." **
-
Wie oft Verdampfer wechseln E Zigarette?
"Wie oft Verdampfer wechseln E Zigarette?" ist eine häufig gestellte Frage unter E-Zigaretten-Nutzern. Die Häufigkeit des Wechsels hängt von verschiedenen Faktoren ab, wie zum Beispiel der Nutzungshäufigkeit, der Art des Liquids und der Leistung des Verdampfers. Im Allgemeinen wird empfohlen, den Verdampfer alle 1-4 Wochen zu wechseln, um eine optimale Dampfqualität und Geschmackserlebnis zu gewährleisten. Es ist wichtig, den Verdampfer regelmäßig zu reinigen und auf Verschleißerscheinungen zu achten, um die Lebensdauer der E-Zigarette zu verlängern. Letztendlich sollte jeder Nutzer die Wechselintervalle individuell anpassen, um die beste Performance seiner E-Zigarette zu gewährleisten. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Was bedeutet Coil bei einer E Zigarette?
Was bedeutet Coil bei einer E Zigarette? Eine Coil ist ein Heizelement, das sich im Verdampferkopf befindet und für die Verdampfung des E-Liquids verantwortlich ist. Sie besteht meist aus einem Draht, der um eine Watte gewickelt ist. Die Coil wird durch die Batterie der E Zigarette erhitzt, um das E-Liquid zu verdampfen und Dampf zu erzeugen. Die Leistung und Widerstandsfähigkeit der Coil beeinflussen maßgeblich den Geschmack, die Dampfproduktion und die Haltbarkeit der E Zigarette. Es gibt verschiedene Arten von Coils, die je nach Vorlieben und Bedürfnissen ausgewählt werden können. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Aufkleber Verbotsschild, Kombischild, Zigarette/E-Zigarette, Rauchen verboten, praxisbewährt - 150 x 100 mm Folie selbstklebendVerbotsschild, Kombischild, Zigarette/E-Zigarette, Rauchen verboten, praxisbewährt - 150 x 100 mm Folie selbstklebend Verbotsschild, Kombischild Rauchen und E-Zigarette rauchen verboten Eigenschaften: Material: Folie selbstklebend Maße: 100 x 150 mm...3,97 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Spitzbart, Michael: Schutz vor DemenzSchutz vor Demenz , Das Gehirn gesund und vital erhalten , Anlasser verstärkt > Autoelektrik , Auflage: 3. Auflage, Erscheinungsjahr: 20240611, Produktform: Kartoniert, Autoren: Spitzbart, Michael, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 174, Keyword: Altern; Alzheimer; Antidementiva; Antidementivum; Demenz; Demenzerkrankung; Gehirn; Gehirnzellen; Geistiger Verfall; Hirnfunktion; Kohärenzgefühl; Verstand; Warnsignal, Fachschema: Alzheimer Krankheit~Demenz~Gesundheit (psychologisch), Fachkategorie: Alzheimer und Demenz~Umgang mit / Ratgeber zu Problemen der geistigen Gesundheit, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 212, Breite: 138, Höhe: 20, Gewicht: 259, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehrbuch Geprüfte Schutz- und SicherheitskraftLehrbuch Geprüfte Schutz- und Sicherheitskraft , Unentbehrlich für Quereinsteiger Das stark nachgefragte Lehrbuch begleitet Sicherheitskräfte zielsicher während der Prüfungsvorbereitung sowie bei der Erlangung und Weiterentwicklung der berufsspezifischen Fähigkeiten. Die für das Sicherheitsgewerbe relevanten Rechtsänderungen sind in dieser Neuauflage berücksichtigt. Umfassende Darstellung Erfahrene Autoren erläutern, orientiert am gleichnamigen Weiterbildungskonzept des DIHK-Rahmenplans, die erforderlichen Lerninhalte wie: Rechtskunde, Dienstkunde und Brandschutz Arbeits-, Gesundheits- und Umweltschutz Technische Einsatzmittel sowie Schutz- und Sicherungseinrichtungen Grundlagen der Kommunikation, Information und Dokumentation Verhalten und Situationsbewältigung Serviceorientierung und Zusammenarbeit Auf aktuellem Stand Große Neuerungen brachte die EU-Datenschutzgrundverordnung (DSGVO) für das Datenschutzrecht ab dem 25.05.2018 mit sich. Die für das Sicherheitsgewerbe relevanten Änderungen sind in dieser Neuauflage berücksichtigt. Weiterhin eingearbeitet sind die aktuellen Rechtsänderungen, die sich insbesondere im Bereich des Gewerberechts (Änderung der Gewerbeordnung vom 29.11.2018 sowie Neufassung der Bewachungsverordnung vom 03.05.2019) oder durch die Neugestaltung der Normenreihe DIN 77200 ergeben haben. Übersichtliche Gestaltung Auch in der 5. Auflage legen die Autoren Wert auf eine übersichtliche und anschauliche Darlegung des Stoffes. Mit zusätzlichen Gliederungspunkten und kurzen Abschnitten sind die einzelnen Kapitel nun noch verständlicher dargestellt. Ein neues, besonders lesefreundliches Format sowie die mehrfarbige Gestaltung des Werkes tragen ebenso hierzu bei. Ferner sind relevante Passagen optisch als Hinweis- oder Merksätze besonders hervorgehoben. Mit Beispielen und Prüfungstipps Zahlreiche Beispiele und Abbildungen sowie Empfehlungen für die Prüfung runden das Buch ab. Empfehlenswert für die erfolgreiche Prüfungsvorbereitung Personen, die bereits in der Wach- und Sicherheitsbranche tätig sind und sich weiterqualifizieren oder aus anderen Bereichen, z.B. der Bundeswehr, umschulen möchten, können sich mit dem Lehrbuch optimal auf die Prüfung vorbereiten. Dozenten dient das Standardwerk zur erfolgreichen Unterrichtsgestaltung. , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 5., überarbeitete Auflage, 2019, Erscheinungsjahr: 20190701, Produktform: Kartoniert, Bearbeitung: Ebert, Frank~Foerster, Wolfgang~Holleuffer-Kypke, Rainer von~Jochmann, Ulrich~Katschemba, Torsten~Pfeiffer, Werner, Auflage: 19005, Auflage/Ausgabe: 5., überarbeitete Auflage, 2019, Seitenzahl/Blattzahl: 448, Abbildungen: Mit Abbildungen, Keyword: Ausbildungsbetrieb; Streifendienst; Sicherheitsdienst; Schutz; Torkontroll- und Empfangsdienst; Eigensicherung; DGUV; Sozialkunde; Sicherheitsbranche; Rechtskunde; Methodenkompetenz; Sozialkompetenz; Rechtsgrundlagen; Serviceorientierung; Fachkompetenz; ÖPNV; Dienstkunde; Berufsschule; Lernkompetenz; Personenkontrolle; Brandschutz; Sicherheitswirtschaft; Sicherheit; Alarm- und Interventionsdienst; Gefahrenabwehr; Sicherheitsdienstleistung; Sicherheitstechnik; Dienstanweisung; Einbruchschutz; Unternehmenssicherheit, Fachschema: Arbeitssicherheit~Sicherheit / Arbeitssicherheit~Sicherheit~Sicherung / Absicherung~Polizei - Kriminalpolizei - Schutzpolizei - Volkspolizei~Sicherheitsdienst~Dienstleistung~Tertiärer Sektor~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Dienstleistungsgewerbe~Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Region: Deutschland, Sprache: Deutsch, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Polizei und Sicherheitsdienste, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, R. Verlag, Verlag: Richard Boorberg Verlag, Länge: 168, Breite: 237, Höhe: 27, Gewicht: 848, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783415053038 9783415045361 9783415040342 9783415036956, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 123688344,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.